Wer wehrt Cyberangriffe auf Deutschland ab? Was das Gesetz zur Stärkung der Cybersicherheit ändert und was offen bleibt
Kernaussagen
- Mit dem Gesetz zur Stärkung der Cybersicherheit sollen Bundeskriminalamt und Bundespolizei in IT-Systeme eingreifen dürfen, von denen eine Cybergefahr ausgeht, auch in missbrauchte Systeme von Opfern und notfalls im Ausland. Das BSI erhält zusätzliche Schutzbefugnisse.
- Neue Eingriffsbefugnisse bekommt die Polizei, nicht die Bundeswehr. Die Bundesregierung ordnet diese Fälle der Gefahrenabwehr zu, die grundsätzlich Sache der Länder ist, und stützt sich auf bestehende Zuständigkeiten des Bundes. Wie weit diese tragen, ist umstritten; für eine Grundgesetzänderung hat die Koalition keine eigene Zweidrittelmehrheit.
- Der Entwurf verpflichtet die Behörden an einzelnen Stellen zur Abstimmung. Eine gemeinsame Regel, wer bei einem Angriff führt, enthält er nicht, obwohl parallel auch BND und Verfassungsschutz neue Befugnisse im Cyberraum bekommen.
- Offen ist, ob die Behörden die nötigen Fachleute finden: Allein beim BKA veranschlagt der Entwurf 264 zusätzliche Beschäftigte; der Bedarf soll im Etat des Innenministeriums ausgeglichen werden. Eine gesonderte Überprüfung der Wirkung ist nicht vorgesehen, der Normenkontrollrat hält sie für nötig.
- Nach der Abstimmung im Bundestag können vor allem der Bundesrat, die Bundesregierung bei der Abstimmung der Behörden und der Bundestag über den Haushalt nachsteuern.
Am 12. November stimmt der Bundestag über das Gesetz zur Stärkung der Cybersicherheit ab. Bundesinnenminister Alexander Dobrindt eröffnete die erste Lesung im Juni mit den Worten, man bereite „einem Meilenstein der Sicherheitsarchitektur in Deutschland den Weg“: „Mit diesem Gesetzentwurf legen wir schlichtweg den Schalter um: von der Aufklärung hin zur Abwehr.“ (Plenarprotokoll 21/86, 2026 (öffnet in neuem Tab), S. 10417) Schon nach dem Kabinettsbeschluss im Mai hatte er angekündigt: „Wir werden Angreifer stören und deren Infrastruktur zerstören können.“ (ZDF, 2026 (öffnet in neuem Tab))
Schon bisher können Behörden bestimmte Abwehrmaßnahmen ergreifen; das BSI etwa darf schädlichen Datenverkehr umleiten lassen. Der Entwurf erweitert diese Möglichkeiten deutlich, vor allem um gezielte Eingriffe in IT-Systeme, von denen ein Angriff ausgeht. Damit stellt sich eine Frage, die im Gesetz nur am Rand vorkommt: Wer wehrt Angriffe auf Deutschland im Netz eigentlich ab, und wer stimmt sich mit wem ab?
Was das Gesetz erlaubt
Der Entwurf ändert vor allem das BSI-Gesetz, das Bundeskriminalamtgesetz und das Bundespolizeigesetz (Bundesregierung, 2026a (öffnet in neuem Tab), S. 7–24). BKA und Bundespolizei sollen den Betrieb von IT-Systemen untersagen, Datenverkehr umleiten oder unterbinden und „gefahrgegenständliche Daten“ auslesen, löschen oder verändern dürfen. Gemeint sind etwa Schadprogramme, Angriffswerkzeuge oder bei einem Angriff entwendete Daten. Voraussetzung ist eine konkrete Cybergefahr. Eingreifen dürfen die Behörden auch in Rechner gewöhnlicher Nutzer, die Angreifer heimlich übernommen haben, um von dort aus ihre Angriffe fortzuführen. Gegen Unbeteiligte richten sich die Maßnahmen nicht. Läuft aber zum Beispiel umgeleiteter Datenverkehr über ihre Systeme, darf die Maßnahme trotzdem stattfinden, wenn sich das nicht vermeiden lässt (Bundesregierung, 2026a (öffnet in neuem Tab), S. 7 f., 19 f., 46). Die Bundespolizei darf die Befugnisse nur zur Gefahrenabwehr nutzen, nicht zur Strafverfolgung.
Das BSI soll mehr Diensteanbieter anweisen können, schädlichen Datenverkehr umzuleiten, und auf Anfrage betroffener Einrichtungen auch dann nach Angreifern suchen dürfen, wenn diese sich erst in Systemen festsetzen (hib, 2026a (öffnet in neuem Tab)).
Betroffen sein können auch Systeme im Ausland. Ob ein solcher Eingriff zulässig ist, muss dann zusätzlich nach dem Völkerrecht geprüft werden (Heckmann, 2026 (öffnet in neuem Tab), S. 12). Dobrindt grenzt das Vorhaben ausdrücklich vom „Hackback“ ab, den er als Vergeltungsschlag versteht: „Das ist kein Hackback, meine Damen und Herren. Das ist eine angemessene Antwort auf hybride Bedrohungen.“ Linke und Grüne halten das für eine Umbenennung (Plenarprotokoll 21/86, 2026 (öffnet in neuem Tab), S. 10418, 10421, 10424).
Warum die Polizei neue Befugnisse bekommt und nicht die Bundeswehr
Politisch wäre auch denkbar gewesen, die Abwehr staatlich gesteuerter Angriffe stärker bei der Bundeswehr anzusiedeln, die mit dem Kommando Cyber- und Informationsraum eigene Fähigkeiten hat. Die Wissenschaftlichen Dienste des Bundestages unterscheiden grob zwischen Cyberverteidigung durch die Streitkräfte, für die die Regeln ihres Einsatzes gelten, und ziviler Cyberabwehr, die sich am Recht der Sicherheitsbehörden messen lassen muss (WD 3, 2026 (öffnet in neuem Tab), S. 10 f.). Gefahrenabwehr ist nach dem Grundgesetz grundsätzlich Sache der Länder; der Bund darf nur handeln, wo ihm eine eigene Zuständigkeit zukommt. Wie weit diese Zuständigkeiten bei der aktiven Cyberabwehr reichen, ist umstritten (WD 3, 2026 (öffnet in neuem Tab), S. 11–16).
Die Bundesregierung stützt sich auf bestehende Zuständigkeiten von BKA, Bundespolizei und BSI (Bundesregierung, 2026a (öffnet in neuem Tab), S. 26). Eine Grundgesetzänderung, auf die frühere Debatten hingewiesen hatten, könnte die Koalition nicht aus eigener Kraft beschließen: Sie hat keine Zweidrittelmehrheit im Bundestag und bräuchte zusätzlich eine im Bundesrat. Sven Herpig vom Thinktank Interface sieht darin den Grund für den gewählten Weg (Herpig, 2026 (öffnet in neuem Tab), S. 7).
Die Bundeswehr bekommt durch dieses Gesetz keine neuen Eingriffsbefugnisse. Ihre bestehenden Aufgaben bleiben unberührt. Neu ist, dass BKA und Bundespolizei ihr Informationen übermitteln müssen, wenn die Verteidigung betroffen ist, und dass das BSI die Streitkräfte in seine Unterrichtung und den Schutz der Kommunikationstechnik einbezieht. Die Zuständigkeit für die Verteidigung, heißt es in der Begründung, „bleibt davon unberührt bei den Streitkräften“ (Bundesregierung, 2026a (öffnet in neuem Tab), S. 60).
Wo die Grenze verschwimmt
Aufschlussreich ist ein Beispiel aus derselben Begründung. Das BKA soll unter anderem zuständig sein, wenn ein Angriff von einer fremden Macht ausgeht oder unterstützt wird. Eine Auswirkung auf die Verteidigung könne etwa bei einem gewichtigen Angriff auf einen Hersteller von Rüstungsgütern gegeben sein (Bundesregierung, 2026a (öffnet in neuem Tab), S. 60). Auf einen staatlich gestützten Angriff gegen die Rüstungsindustrie würde nach diesem Beispiel der Bundesregierung also eine Polizeibehörde antworten, im Rahmen der Gefahrenabwehr.
Auch die parlamentarische Kontrolle unterscheidet sich je nach Behörde: Für die Bundeswehr gelten der Verteidigungsausschuss, die Wehrbeauftragte und unter Umständen die Zustimmung des Bundestages, für BKA und Bundespolizei nicht (WD 3, 2026 (öffnet in neuem Tab), S. 19). Für sie gelten gerichtliche und datenschutzrechtliche Kontrollen; der Entwurf erweitert zudem Benachrichtigungs- und Protokollpflichten (Bundesregierung, 2026a (öffnet in neuem Tab), S. 9 f., 22).
Parallel hat der Bundestag die Reform des Nachrichtendienstrechts beraten. Auch sie gibt BND und Verfassungsschutz einen eng begrenzten Zugriff auf IT-Systeme von Angreifern (hib, 2026b (öffnet in neuem Tab)). Herpig warnt in seiner Stellungnahme zur Anhörung, so entstünden „mehrere operative Säulen ohne klare Priorisierung oder Abstimmungsregeln“, neben BKA, BSI und Bundespolizei auch bei BfV, BND und Bundeswehr (Herpig, 2026 (öffnet in neuem Tab), S. 5). Der Entwurf verpflichtet die Behörden an einzelnen Stellen zur Abstimmung: Leiten BKA oder Bundespolizei Datenverkehr um, müssen sie sich mit dem BSI ins Benehmen setzen, und das BKA muss betroffene Länder benachrichtigen (Bundesregierung, 2026a (öffnet in neuem Tab), S. 9, 17, 19 f.). Eine gemeinsame Regel, wer bei einem Angriff führt und wie Konflikte gelöst werden, enthält er nicht. Das Problem sieht auch die Koalition. Daniel Baldy (SPD) mahnte schon in der ersten Lesung: „Bei so vielen Akteuren dürfen wir es nicht zu einem Kompetenzwirrwarr kommen lassen.“ (Plenarprotokoll 21/86, 2026 (öffnet in neuem Tab), S. 10419)
Können die Behörden das überhaupt?
Befugnisse allein wehren keinen Angriff ab. Wer in fremde Systeme eingreifen will, braucht Fachleute, Werkzeuge und Übung. Der Entwurf veranschlagt beim BKA 264 zusätzliche Beschäftigte und im Endausbau rund 39 Millionen Euro im Jahr für Personal und Technik, bei der Bundespolizei 90 Planstellen bis 2031, beim BSI 21 Stellen bis 2030. Der Mehrbedarf soll innerhalb des Haushalts des Innenministeriums ausgeglichen werden; bereitstellen muss ihn der Bundestag in den kommenden Haushalten (Bundesregierung, 2026a (öffnet in neuem Tab), S. 2 f., 28–30). Ob sich so viele IT-Fachleute für BKA und Bundespolizei gewinnen lassen, beantwortet der Entwurf nicht.
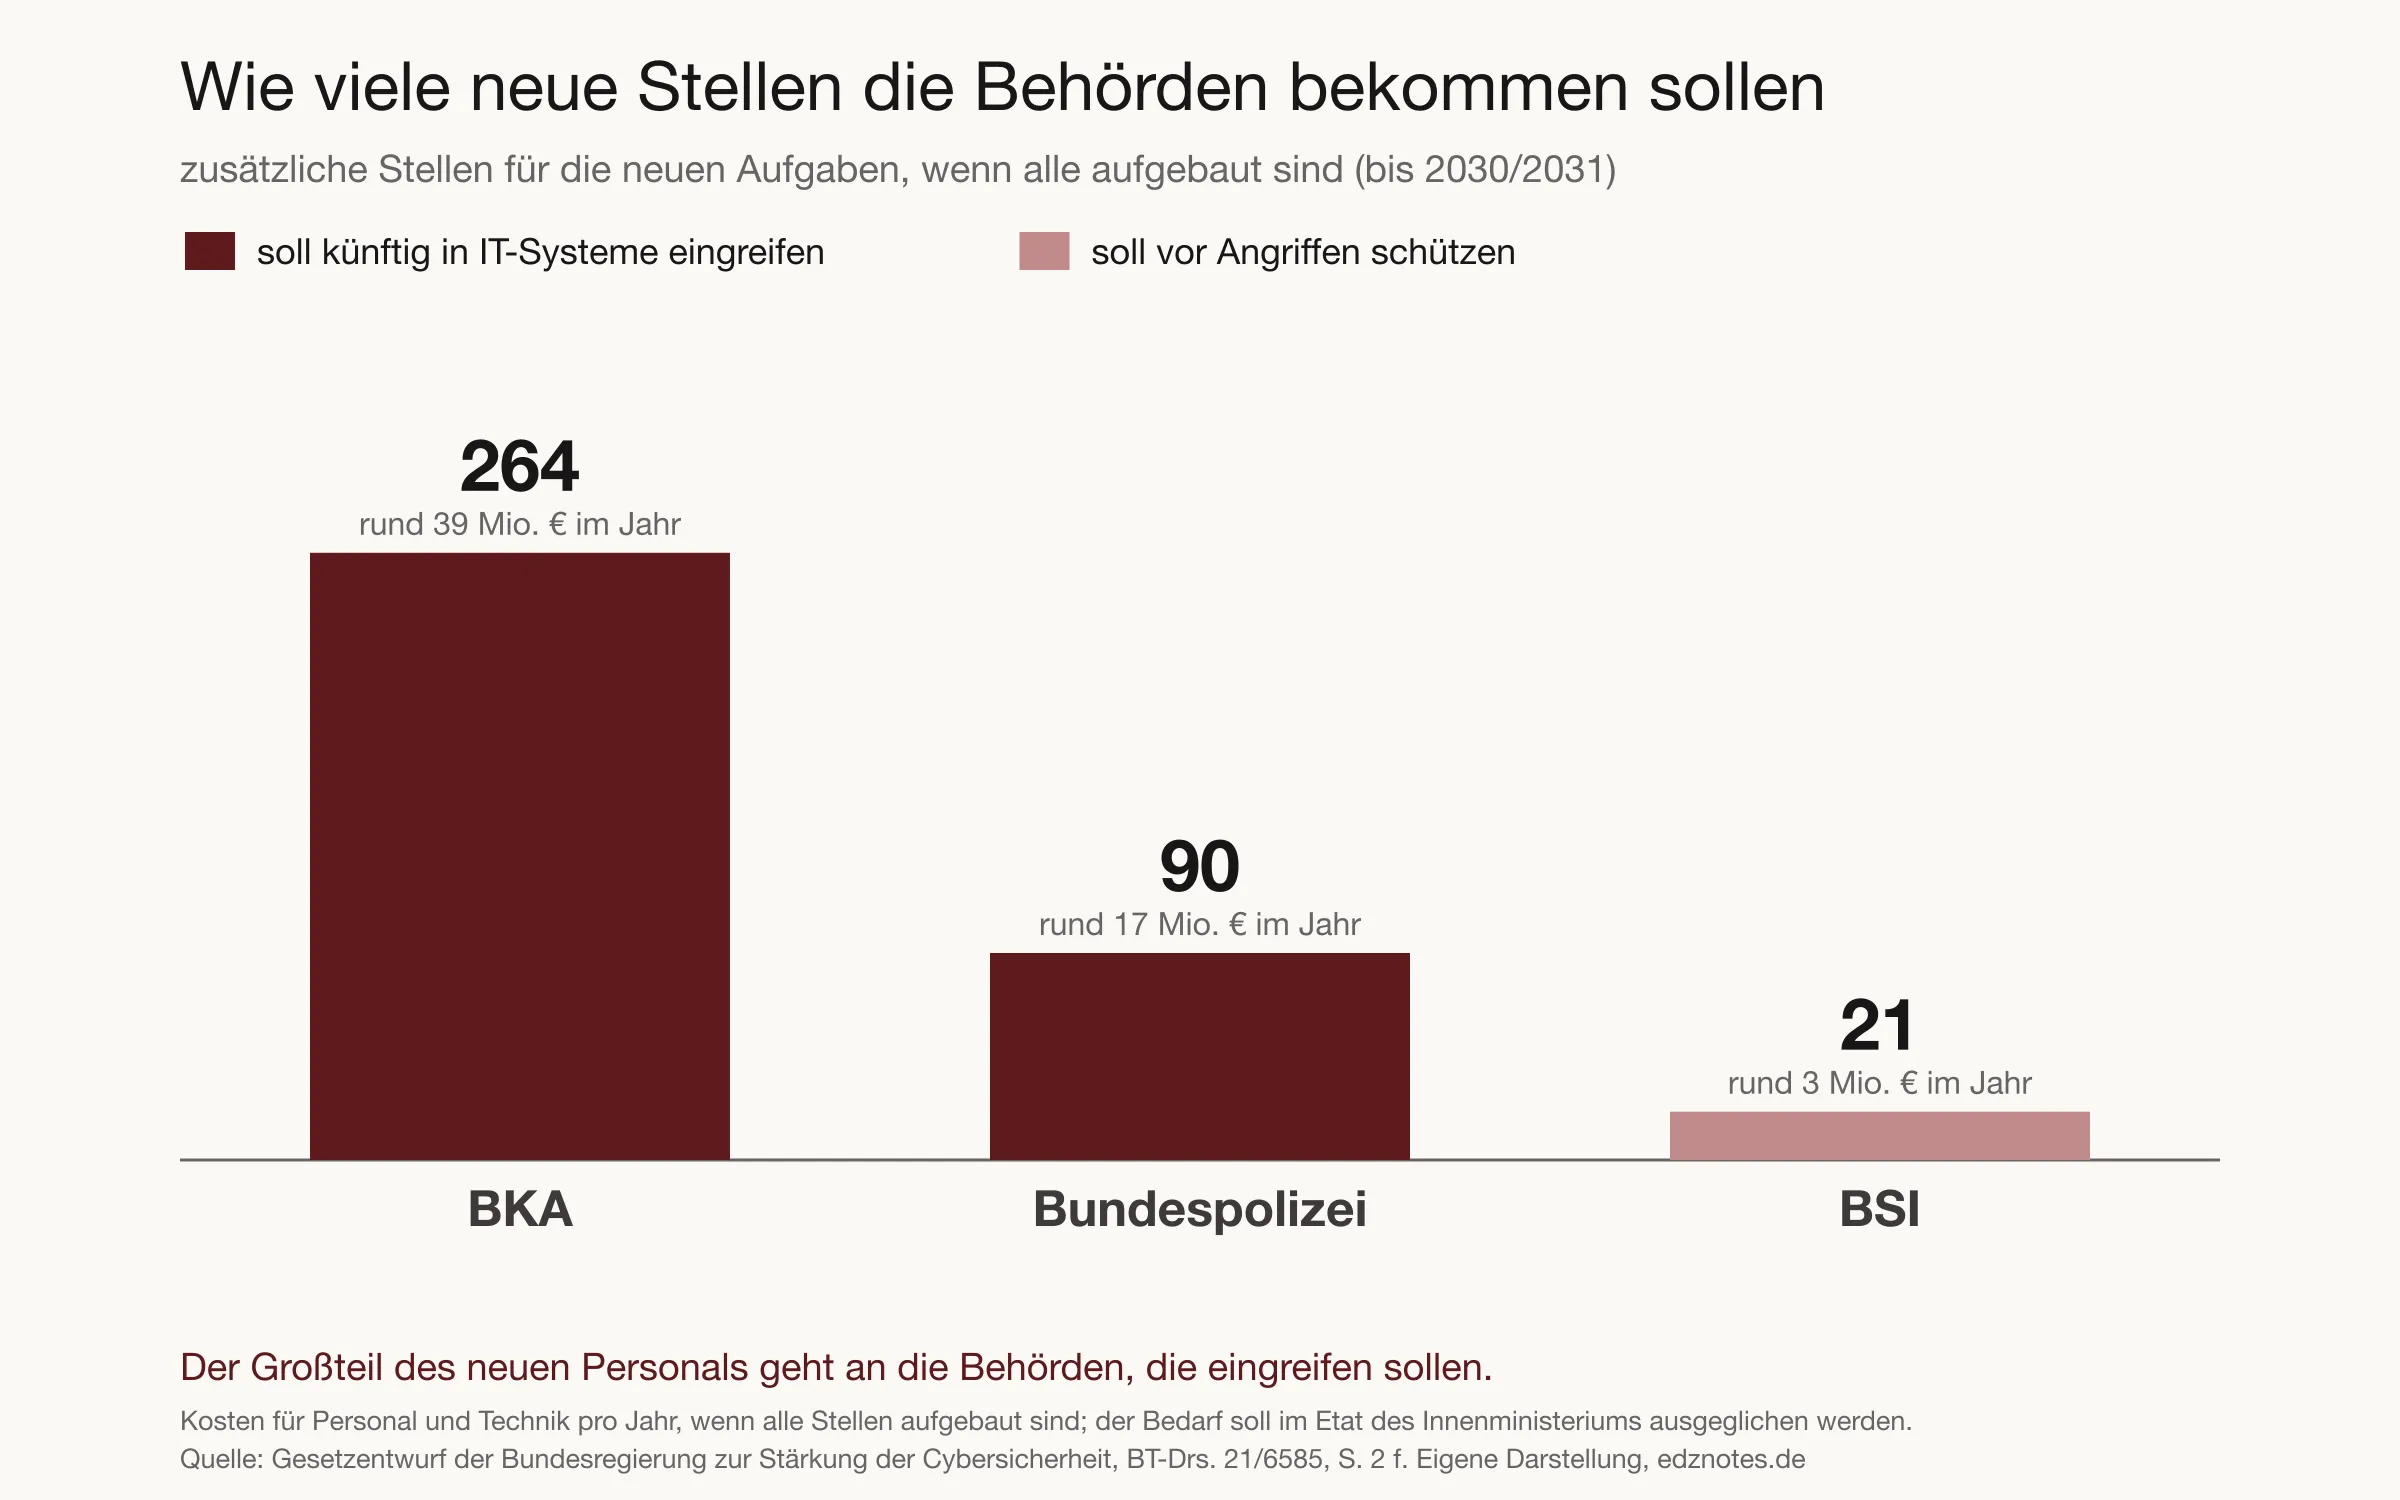
Für die neue Suche nach Angreifern, die sich in Systemen festgesetzt haben, plant das BSI zunächst drei Untersuchungen im Jahr; eine Steigerung ist vorgesehen, genutzt werden auch Methoden und Personal der bestehenden Vorfallsbearbeitung (Bundesregierung, 2026a (öffnet in neuem Tab), S. 29). Herpig hält das für zu wenig und den Ausbau von rund 350 Stellen für eingreifende Maßnahmen bei BKA und Bundespolizei für „politisch und strategisch fragwürdig“. Die eigentlichen Schwächen sieht er beim Schutz der eigenen Systeme des Bundes und verweist dazu auf einen Bericht des Bundesrechnungshofs zur IT-Sicherheit des Bundes von 2025 (Herpig, 2026 (öffnet in neuem Tab), S. 6 f.).
Streit um die Kontrolle
Für Eingriffe ohne Einwilligung, die eine Datenerhebung auf privat genutzten IT-Systemen ermöglichen, sieht der Entwurf grundsätzlich eine gerichtliche Anordnung vor, bei Gefahr im Verzug eine nachträgliche Bestätigung. Für andere Systeme fehlt dieser besondere Vorbehalt (Bundesregierung, 2026a (öffnet in neuem Tab), S. 20 f.). Der Bundesrat hat gefordert, ihn beim BKA auf nicht private Systeme auszuweiten, weil sich private und gewerbliche Nutzung oft nicht trennen lassen. Die Bundesregierung hat das abgelehnt: Die Unterscheidung folge dem Schutzbereich des Grundrechts auf Vertraulichkeit und Integrität informationstechnischer Systeme. Zugesagt hat sie nur, festzulegen, welches Gericht bei zwei Maßnahmen des BKA zuständig ist und nach welchem Verfahren es entscheidet (Bundesregierung, 2026b (öffnet in neuem Tab), S. 5).
In der Anhörung am 5. Oktober gingen die Einschätzungen auseinander, aber auch Befürworter verlangten Nachbesserungen. Die Gewerkschaft der Polizei begrüßt den Entwurf, regt aber eine Evaluation an und schlägt vor, die Abstimmung über eine Weiterentwicklung des Nationalen Cyber-Abwehrzentrums zu bündeln (GdP, 2026 (öffnet in neuem Tab), S. 5 f.). BKA-Präsident Holger Münch begrüßte laut Bericht des Bundestages die neuen Aufgaben (Bundestag, 2026 (öffnet in neuem Tab)). Der Rechtswissenschaftler Dirk Heckmann verlangt den Richtervorbehalt für jeden verdeckten Zugriff ohne wirksame Einwilligung auf persönlichkeitsrelevante, eigengenutzte Systeme (Heckmann, 2026 (öffnet in neuem Tab), S. 16 f.). Constanze Kurz und Dirk Engling vom Chaos Computer Club halten die Maßnahmen für „zu invasiv“: Wer Sicherheitslücken für Eingriffe offenhält, gefährde auch alle anderen Nutzer, und Eingriffe könnten unbeteiligte Systeme treffen (Kurz/Engling, 2026 (öffnet in neuem Tab), S. 2 f., 7).
Eine gesonderte Evaluation mit festgelegten Zielen und Erfolgskriterien ist nicht vorgesehen. Die Bundesregierung hält die Folgen für „im Wesentlichen prognostizierbar“ und verweist auf bestehende Kontrollen, Berichtspflichten und eine statistische Erfassung; für die Bundespolizei schreibt der Entwurf zusätzlich einen Bericht an den Bundestag vor (Bundesregierung, 2026a (öffnet in neuem Tab), S. 10, 42 f.). Der Nationale Normenkontrollrat widerspricht: Das Vorhaben sei nach den Regeln der Bundesregierung evaluierungspflichtig, Berichtspflichten beantworteten nicht die Frage, ob eine Regelung wirkt (NKR, 2026 (öffnet in neuem Tab), S. 75 f.). Auch der Wirtschaftsausschuss des Bundesrates und in der ersten Lesung die AfD haben eine Überprüfung verlangt; in die Stellungnahme des Bundesrates wurde sie nicht übernommen (Bundesrat, 2026 (öffnet in neuem Tab), S. 4; Plenarprotokoll 21/86, 2026 (öffnet in neuem Tab), S. 10423).
Was jetzt noch möglich ist
Nach der Abstimmung im Bundestag befasst sich der Bundesrat ein zweites Mal mit dem Gesetz. Wie es in der Praxis wirkt, entscheidet sich danach.
Erstens muss der Bundesrat zustimmen. Er kann den Vermittlungsausschuss anrufen und dort etwa seine Forderung nach einem Richter auch bei nicht privaten Systemen noch einmal vorbringen. Ein Vermittlungsverfahren kann weitere Änderungen bringen.
Zweitens kann die Bundesregierung die operative Abstimmung innerhalb der bestehenden Befugnisse verbessern und mit den Ländern verbindliche Verfahren vereinbaren, etwa im Nationalen Cyber-Abwehrzentrum, wie es die Gewerkschaft der Polizei vorschlägt. Ob darüber hinaus gesetzliche Änderungen nötig sind, hängt davon ab, was geregelt werden soll.
Drittens behält der Bundestag über den Haushalt Einfluss. Die neuen Stellen müssen in den kommenden Haushalten bereitgestellt werden. Der Bundestag kann dabei Berichte über Nutzung und Erfolg der neuen Befugnisse verlangen, auch vom BKA, und auf eine gesonderte Evaluation mit Zielen und Kriterien dringen.
Viertens bleibt mittelfristig die Verfassungsfrage. Solange das Grundgesetz die Abwehr unterhalb der Verteidigung nicht klarer regelt, wird auch dieses Gesetz an bestehende Zuständigkeiten angebaut, und die Frage, welche Rolle die Bundeswehr unterhalb des Verteidigungsfalls spielen soll, bleibt offen.
Fazit
Das Gesetz gibt deutschen Behörden zusätzliche rechtliche Möglichkeiten, einen laufenden Angriff zu stören, statt ihn nur aufzuklären. Die Bundesregierung hat dafür eine Lösung ohne Grundgesetzänderung gewählt. Sie verteilt die Abwehr auf mehrere Behörden, regelt ihr Zusammenwirken nur an einzelnen Stellen und verzichtet auf eine gesonderte Evaluation. Ob Deutschland damit im Netz besser geschützt ist, wird sich nicht am Gesetzestext zeigen, sondern daran, ob die Behörden die Fachleute dafür finden und im Ernstfall klar ist, wer handelt.